Domain berkshire.de kaufen?
Wir ziehen mit dem Projekt
berkshire.de um.
Sind Sie am Kauf der Domain
berkshire.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain berkshire.de kaufen?
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **

Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky ICS Threat Data Feeds – Malicious HashesKaspersky ICS Threat Data Feeds – Malicious Hashes In der heutigen Industrie sind industrielle Steuerungssysteme (ICS) und Operational Technology (OT) zunehmend Ziel von Cyberangriffen. Um diesen Bedrohungen effektiv zu begegnen, bietet Kaspersky mit den **ICS Threat Data Feeds – Malicious Hashes** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, schädliche Dateien frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky ICS Threat Data Feeds – Malicious Hashes Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** liefern kontinuierlich aktualisierte Informationen über schädliche Dateien, die speziell auf industrielle Umgebungen abzielen. Diese Datenfeeds enthalten Hash-Werte von Malware, die in ICS-Umgebungen identifiziert wurden, und ermöglichen es Unternehmen, ihre Sicherheitsmaßnahmen proaktiv zu verstärken. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Hash-Werten schädlicher Dateien, die speziell auf ICS abzielen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf industrielle Systeme abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Systemanforderungen Um die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor Intel Xeon oder gleichwertig Arbeitsspeicher Mindestens 8 GB RAM Festplattenspeicher Mindestens 100 GB freier Speicherplatz Netzwerk Stabile Internetverbindung für den regelmäßigen Abruf der Datenfeeds40470,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schulte_SCHÖNER WOHNEN-Kollektion SCHÖNER.. - AccessoiresSchulte_SCHÖNER WOHNEN-Kollektion SCHÖNER WOHNEN-Kollektion WC-Sitz ANTUS SLIMLINE Weiß - Die Fakten - aus der SCHÖNER WOHNEN-Kollektion - kratzfestes, keimarmes Material - Absenkautomatik für leises Schließen (Soft Close) - bequeme Montage von oben - abnehmbar für leichte Reinigung - bis 300 kg belastbar - Befestigungsmaterial inklusive - Farbe: Weiß (Farbcode 5004) - Abmessungen: - Höhe 4,6 cm / Breite 36,8 cm / Tiefe 43,6 cm - Gewicht: 2,8 kg - Produktgarantie: 3 Jahre - Artikelnummer: SW569439 - EAN: 4037563202547 Informationen zur Lieferung - im Lieferumfang enthalten sind: - der ausgeschriebene WC-Sitz - die Lieferung erfolgt per Paketdienst - die Lieferzeit beträgt ca. 1 Woche49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pecaut, Daniel: University of Berkshire HathawayUniversity of Berkshire Hathaway , 20 Jahre Aktionärstreffen: Die wichtigsten Lektionen von Warren Buffett und Charlie Munger , Querlenker & Kugelgelenke > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20190704, Produktform: Leinen, Autoren: Pecaut, Daniel~Wrenn, Corey, Übersetzung: Schulz, Matthias, Seitenzahl/Blattzahl: 380, Keyword: Aktionärstreffen; Allianz; Berkshire Hathaway; Charlie Munger; Finanzen; Investmententscheidungen; Value Investing; Warren Buffett, Fachschema: Anlage (finanziell) - Geldanlage~Kapitalanlage~Anlage (finanziell) / Wertpapier~Börse / Wertpapier~Effekten~Wertpapier, Thema: Orientieren, Warengruppe: HC/Wirtschaft/Wirtschaftsratgeber, Fachkategorie: Anlagen und Wertpapiere, Thema: Optimieren, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Börsenbuchverlag, Verlag: Börsenbuchverlag, Verlag: Börsenbuchverlag, Länge: 221, Breite: 149, Höhe: 38, Gewicht: 631, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783864706196, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Herman, Eva: Altes Wissen aus Garten & KücheAltes Wissen aus Garten & Küche , Stabil durch den Wandel mit Eva Herman & Andreas PoppEin autarkes Leben mit eigenem gesundem Gemüse, selbst gebackenem Brot, Eiern aus eigener Hühnerhaltung und Medizin aus Heilpflanzen, die im Kräutergarten wachsen - das macht Freude und darauf liegt Segen.Immer mehr Menschen wird klar, dass wir uns in einem gewaltigen Wandel befinden, von dem noch niemand weiß, wohin er die Menschheit führen wird. Angesichts dessen braucht es Mut, Zuversicht und ein wenig Know-how, um die Geschenke der Natur zu nutzen. Sie kann uns mit allem versorgen, was wir brauchen, um stabil durch den Wandel zu kommen. In ihrem neuen Buch teilt die beliebte Journalistin und Bestsellerautorin Eva Herman ihr umfangreiches Wissen und ihre Erfahrungen, die sie in den vergangenen Jahren auf ihrem Bauernhof in Kanada gesammelt hat. Zusammen mit ihrem Mann Andreas Popp führt sie dort ein autarkes, selbstbestimmtes Leben mitten in der Natur.Selbstversorgung macht FreudeSelbstversorgung ist auch ohne Vorkenntnisse machbar und bereitet große Freude. Man sollte damit allerdings nicht erst in der Krise beginnen, sondern sich sinnvoll vorbereiten. Schnell lässt sich erkennen: Wenn wir uns respektvoll der Natur anvertrauen, ist sie in Zeiten des Wandels ein verlässlicher Partner an unserer Seite. Mit Dankbarkeit für die hilfreichen Naturwesen, Respekt vor der Schöpfung, Geduld und wachsender Erfahrung gelingen reiche Ernten. Aus selbst vermehrten Samen wachsen die schönsten Kräuter und Gemüse, ganz sicher ohne Gentechnik. Mit einfachen Mitteln, die größtenteils im eigenen Garten zu finden sind, können Schädlinge ohne jegliche chemische Keule in Schach gehalten werden. Das ist gut für die Natur und wahrt die Unabhängigkeit.Bereits unsere Vorfahren wussten, wie es gehtUnsere Vorfahren wussten all das bereits. Für sie war Selbstversorgung kein Trend, sondern ihr tägliches Leben. Aus deren großem Erfahrungsschatz schöpft Eva Herman und macht ihn nutzbar für unsere Zeit.Sie nimmt uns mit in ihre Küche, wo aus der reichen Ernte mit Liebe und Kreativität köstliche Vorräte werden. Wir lernen mit ihr, duftende Brote zu backen, die auch Anfängern gelingen. Eva Hermans sieben Lieblingsheilkräuter, die sie detailliert mit zahlreichen Anwendungsmöglichkeiten vorstellt, können viele Leiden lindern und gehören in jede Hausapotheke. Beim Besuch in Andreas Popps Hühnerstall erfahren wir, was es braucht, um Hahn und Hühnern ein gutes, produktives Leben zu bereiten.Wundervoll geschrieben, macht dieses Buch Lust, sofort mit der Selbstversorgung zu beginnen, einfach weil sie glücklich macht.Mit zahlreichen Tipps, Rezepten und Inspirationen für ein selbstbestimmtes Leben , Temperatursensoren > Motorkühlung , Auflage: 3. Auflage August 2025, Erscheinungsjahr: 202405, Produktform: Leinen, Autoren: Herman, Eva, Auflage: 24003, Auflage/Ausgabe: 3. Auflage August 2025, Seitenzahl/Blattzahl: 256, Abbildungen: durchgehend farbig illustriert, Keyword: Autarkie; Bauernhof; Hühner; Natur; Selbstversorgung, Fachschema: Garten~Gartenbau / Garten, Warengruppe: HC/Garten/Pflanzen/Natur, Fachkategorie: Garten und Gärtnern, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kopp Verlag, Verlag: Kopp Verlag, Verlag: Kopp Verlag e.K., Länge: 244, Breite: 180, Höhe: 22, Gewicht: 756, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Kann ich Schicksalsheld Malicious spezialbeschwören, wenn ich ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannen, um mir eine Poly zu holen?
Ja, du kannst Schicksalsheld Malicious spezialbeschwören, wenn du ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannst, um dir eine Polymerisation zu holen. Der Effekt von Vyon erlaubt es dir, einen "Schicksalshelden" vom Deck auf den Friedhof zu legen und dann einen anderen "Schicksalshelden" vom Deck zu holen. Da Malicious ein "Schicksalsheld" ist, kannst du ihn auf diese Weise vom Friedhof verbannen und dann spezialbeschwören. **
-
Was sind die aktuellen Trends bei Accessoires in den Bereichen Mode, Schmuck und Lifestyle?
Aktuelle Trends bei Accessoires in der Mode sind übergroße Sonnenbrillen, Statement-Ohrringe und auffällige Haarspangen. Im Schmuckbereich sind Layering-Ketten, bunte Edelsteine und personalisierte Schmuckstücke im Trend. Im Bereich Lifestyle sind nachhaltige Taschen, handgemachte Keramik und minimalistische Uhren sehr beliebt. Generell sind Nachhaltigkeit, Individualität und Ausdruck von Persönlichkeit wichtige Trends in allen Bereichen. **
-
Was sind die aktuellen Trends bei Accessoires in den Bereichen Mode, Schmuck und Lifestyle?
Aktuelle Trends bei Accessoires in der Mode sind übergroße Sonnenbrillen, Statement-Ohrringe und auffällige Haarspangen. Im Schmuckbereich sind Layering-Ketten, personalisierte Schmuckstücke und bunte Edelsteine im Trend. Im Bereich Lifestyle sind nachhaltige Accessoires, wie wiederverwendbare Einkaufstaschen und umweltfreundliche Trinkflaschen, sowie technologische Gadgets, wie Smartwatches und kabellose Kopfhörer, sehr beliebt. **
-
Was sind die aktuellen Trends bei Accessoires in den Bereichen Mode, Schmuck und Technologie?
Aktuelle Trends bei Accessoires in der Mode sind übergroße Sonnenbrillen, Statement-Ohrringe und auffällige Haarspangen. Im Schmuckbereich sind Layering-Ketten, personalisierte Schmuckstücke und bunte Edelsteine im Trend. In der Technologie dominieren smarte Uhren, kabellose Kopfhörer und stylische Handyhüllen. **


Was sind die verschiedenen Anwendungen von Magnetverschlüssen in den Bereichen Mode, Schmuck, Taschen und anderen Accessoires?
Magnetverschlüsse werden in der Modeindustrie verwendet, um Kleidungsstücke wie Jacken und Mäntel zu verschließen, ohne sichtbare Knöpfe oder Reißverschlüsse zu verwenden. Im Schmuckbereich dienen Magnetverschlüsse dazu, Armbänder, Halsketten und Ohrringe einfach zu öffnen und zu schließen. In Taschen werden Magnetverschlüsse eingesetzt, um den Verschluss von Handtaschen, Geldbörsen und Rucksäcken sicher zu halten. Darüber hinaus finden sich Magnetverschlüsse auch in anderen Accessoires wie Geldbörsen, Gürteln und Schuhen, um eine einfache und sichere Befestigung zu gewährleisten. **
Kann man im Garten wohnen?
Kann man im Garten wohnen? Ja, es ist möglich, im Garten zu wohnen, indem man beispielsweise ein Gartenhaus oder eine Gartenwohnung baut. Diese können als Wohnraum genutzt werden und bieten die Möglichkeit, die Natur und frische Luft zu genießen. Es ist wichtig, die örtlichen Bauvorschriften und Genehmigungen einzuholen, bevor man im Garten einzieht. Zudem sollte man bedenken, dass man eventuell auf bestimmte Annehmlichkeiten wie Strom, Wasser und Abwasseranschlüsse angewiesen ist, die möglicherweise nachgerüstet werden müssen. Insgesamt kann das Wohnen im Garten eine einzigartige und naturnahe Lebensweise ermöglichen. **
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky ICS Threat Data Feeds – Malicious HashesKaspersky ICS Threat Data Feeds – Malicious Hashes In der heutigen Industrie sind industrielle Steuerungssysteme (ICS) und Operational Technology (OT) zunehmend Ziel von Cyberangriffen. Um diesen Bedrohungen effektiv zu begegnen, bietet Kaspersky mit den **ICS Threat Data Feeds – Malicious Hashes** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, schädliche Dateien frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky ICS Threat Data Feeds – Malicious Hashes Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** liefern kontinuierlich aktualisierte Informationen über schädliche Dateien, die speziell auf industrielle Umgebungen abzielen. Diese Datenfeeds enthalten Hash-Werte von Malware, die in ICS-Umgebungen identifiziert wurden, und ermöglichen es Unternehmen, ihre Sicherheitsmaßnahmen proaktiv zu verstärken. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Hash-Werten schädlicher Dateien, die speziell auf ICS abzielen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf industrielle Systeme abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Systemanforderungen Um die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor Intel Xeon oder gleichwertig Arbeitsspeicher Mindestens 8 GB RAM Festplattenspeicher Mindestens 100 GB freier Speicherplatz Netzwerk Stabile Internetverbindung für den regelmäßigen Abruf der Datenfeeds40470,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
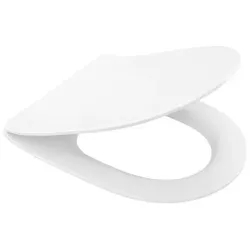
Schulte_SCHÖNER WOHNEN-Kollektion SCHÖNER.. - AccessoiresSchulte_SCHÖNER WOHNEN-Kollektion SCHÖNER WOHNEN-Kollektion WC-Sitz ANTUS SLIMLINE Weiß - Die Fakten - aus der SCHÖNER WOHNEN-Kollektion - kratzfestes, keimarmes Material - Absenkautomatik für leises Schließen (Soft Close) - bequeme Montage von oben - abnehmbar für leichte Reinigung - bis 300 kg belastbar - Befestigungsmaterial inklusive - Farbe: Weiß (Farbcode 5004) - Abmessungen: - Höhe 4,6 cm / Breite 36,8 cm / Tiefe 43,6 cm - Gewicht: 2,8 kg - Produktgarantie: 3 Jahre - Artikelnummer: SW569439 - EAN: 4037563202547 Informationen zur Lieferung - im Lieferumfang enthalten sind: - der ausgeschriebene WC-Sitz - die Lieferung erfolgt per Paketdienst - die Lieferzeit beträgt ca. 1 Woche49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Kann ich Schicksalsheld Malicious spezialbeschwören, wenn ich ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannen, um mir eine Poly zu holen?
Ja, du kannst Schicksalsheld Malicious spezialbeschwören, wenn du ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannst, um dir eine Polymerisation zu holen. Der Effekt von Vyon erlaubt es dir, einen "Schicksalshelden" vom Deck auf den Friedhof zu legen und dann einen anderen "Schicksalshelden" vom Deck zu holen. Da Malicious ein "Schicksalsheld" ist, kannst du ihn auf diese Weise vom Friedhof verbannen und dann spezialbeschwören. **
-
Was sind die aktuellen Trends bei Accessoires in den Bereichen Mode, Schmuck und Lifestyle?
Aktuelle Trends bei Accessoires in der Mode sind übergroße Sonnenbrillen, Statement-Ohrringe und auffällige Haarspangen. Im Schmuckbereich sind Layering-Ketten, bunte Edelsteine und personalisierte Schmuckstücke im Trend. Im Bereich Lifestyle sind nachhaltige Taschen, handgemachte Keramik und minimalistische Uhren sehr beliebt. Generell sind Nachhaltigkeit, Individualität und Ausdruck von Persönlichkeit wichtige Trends in allen Bereichen. **
Ähnliche Suchbegriffe für Malicious
-
Pecaut, Daniel: University of Berkshire HathawayUniversity of Berkshire Hathaway , 20 Jahre Aktionärstreffen: Die wichtigsten Lektionen von Warren Buffett und Charlie Munger , Querlenker & Kugelgelenke > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20190704, Produktform: Leinen, Autoren: Pecaut, Daniel~Wrenn, Corey, Übersetzung: Schulz, Matthias, Seitenzahl/Blattzahl: 380, Keyword: Aktionärstreffen; Allianz; Berkshire Hathaway; Charlie Munger; Finanzen; Investmententscheidungen; Value Investing; Warren Buffett, Fachschema: Anlage (finanziell) - Geldanlage~Kapitalanlage~Anlage (finanziell) / Wertpapier~Börse / Wertpapier~Effekten~Wertpapier, Thema: Orientieren, Warengruppe: HC/Wirtschaft/Wirtschaftsratgeber, Fachkategorie: Anlagen und Wertpapiere, Thema: Optimieren, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Börsenbuchverlag, Verlag: Börsenbuchverlag, Verlag: Börsenbuchverlag, Länge: 221, Breite: 149, Höhe: 38, Gewicht: 631, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783864706196, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Herman, Eva: Altes Wissen aus Garten & KücheAltes Wissen aus Garten & Küche , Stabil durch den Wandel mit Eva Herman & Andreas PoppEin autarkes Leben mit eigenem gesundem Gemüse, selbst gebackenem Brot, Eiern aus eigener Hühnerhaltung und Medizin aus Heilpflanzen, die im Kräutergarten wachsen - das macht Freude und darauf liegt Segen.Immer mehr Menschen wird klar, dass wir uns in einem gewaltigen Wandel befinden, von dem noch niemand weiß, wohin er die Menschheit führen wird. Angesichts dessen braucht es Mut, Zuversicht und ein wenig Know-how, um die Geschenke der Natur zu nutzen. Sie kann uns mit allem versorgen, was wir brauchen, um stabil durch den Wandel zu kommen. In ihrem neuen Buch teilt die beliebte Journalistin und Bestsellerautorin Eva Herman ihr umfangreiches Wissen und ihre Erfahrungen, die sie in den vergangenen Jahren auf ihrem Bauernhof in Kanada gesammelt hat. Zusammen mit ihrem Mann Andreas Popp führt sie dort ein autarkes, selbstbestimmtes Leben mitten in der Natur.Selbstversorgung macht FreudeSelbstversorgung ist auch ohne Vorkenntnisse machbar und bereitet große Freude. Man sollte damit allerdings nicht erst in der Krise beginnen, sondern sich sinnvoll vorbereiten. Schnell lässt sich erkennen: Wenn wir uns respektvoll der Natur anvertrauen, ist sie in Zeiten des Wandels ein verlässlicher Partner an unserer Seite. Mit Dankbarkeit für die hilfreichen Naturwesen, Respekt vor der Schöpfung, Geduld und wachsender Erfahrung gelingen reiche Ernten. Aus selbst vermehrten Samen wachsen die schönsten Kräuter und Gemüse, ganz sicher ohne Gentechnik. Mit einfachen Mitteln, die größtenteils im eigenen Garten zu finden sind, können Schädlinge ohne jegliche chemische Keule in Schach gehalten werden. Das ist gut für die Natur und wahrt die Unabhängigkeit.Bereits unsere Vorfahren wussten, wie es gehtUnsere Vorfahren wussten all das bereits. Für sie war Selbstversorgung kein Trend, sondern ihr tägliches Leben. Aus deren großem Erfahrungsschatz schöpft Eva Herman und macht ihn nutzbar für unsere Zeit.Sie nimmt uns mit in ihre Küche, wo aus der reichen Ernte mit Liebe und Kreativität köstliche Vorräte werden. Wir lernen mit ihr, duftende Brote zu backen, die auch Anfängern gelingen. Eva Hermans sieben Lieblingsheilkräuter, die sie detailliert mit zahlreichen Anwendungsmöglichkeiten vorstellt, können viele Leiden lindern und gehören in jede Hausapotheke. Beim Besuch in Andreas Popps Hühnerstall erfahren wir, was es braucht, um Hahn und Hühnern ein gutes, produktives Leben zu bereiten.Wundervoll geschrieben, macht dieses Buch Lust, sofort mit der Selbstversorgung zu beginnen, einfach weil sie glücklich macht.Mit zahlreichen Tipps, Rezepten und Inspirationen für ein selbstbestimmtes Leben , Temperatursensoren > Motorkühlung , Auflage: 3. Auflage August 2025, Erscheinungsjahr: 202405, Produktform: Leinen, Autoren: Herman, Eva, Auflage: 24003, Auflage/Ausgabe: 3. Auflage August 2025, Seitenzahl/Blattzahl: 256, Abbildungen: durchgehend farbig illustriert, Keyword: Autarkie; Bauernhof; Hühner; Natur; Selbstversorgung, Fachschema: Garten~Gartenbau / Garten, Warengruppe: HC/Garten/Pflanzen/Natur, Fachkategorie: Garten und Gärtnern, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kopp Verlag, Verlag: Kopp Verlag, Verlag: Kopp Verlag e.K., Länge: 244, Breite: 180, Höhe: 22, Gewicht: 756, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die aktuellen Trends bei Accessoires in den Bereichen Mode, Schmuck und Lifestyle?
Aktuelle Trends bei Accessoires in der Mode sind übergroße Sonnenbrillen, Statement-Ohrringe und auffällige Haarspangen. Im Schmuckbereich sind Layering-Ketten, personalisierte Schmuckstücke und bunte Edelsteine im Trend. Im Bereich Lifestyle sind nachhaltige Accessoires, wie wiederverwendbare Einkaufstaschen und umweltfreundliche Trinkflaschen, sowie technologische Gadgets, wie Smartwatches und kabellose Kopfhörer, sehr beliebt. **
-
Was sind die aktuellen Trends bei Accessoires in den Bereichen Mode, Schmuck und Technologie?
Aktuelle Trends bei Accessoires in der Mode sind übergroße Sonnenbrillen, Statement-Ohrringe und auffällige Haarspangen. Im Schmuckbereich sind Layering-Ketten, personalisierte Schmuckstücke und bunte Edelsteine im Trend. In der Technologie dominieren smarte Uhren, kabellose Kopfhörer und stylische Handyhüllen. **
-
Was sind die verschiedenen Anwendungen von Magnetverschlüssen in den Bereichen Mode, Schmuck, Taschen und anderen Accessoires?
Magnetverschlüsse werden in der Modeindustrie verwendet, um Kleidungsstücke wie Jacken und Mäntel zu verschließen, ohne sichtbare Knöpfe oder Reißverschlüsse zu verwenden. Im Schmuckbereich dienen Magnetverschlüsse dazu, Armbänder, Halsketten und Ohrringe einfach zu öffnen und zu schließen. In Taschen werden Magnetverschlüsse eingesetzt, um den Verschluss von Handtaschen, Geldbörsen und Rucksäcken sicher zu halten. Darüber hinaus finden sich Magnetverschlüsse auch in anderen Accessoires wie Geldbörsen, Gürteln und Schuhen, um eine einfache und sichere Befestigung zu gewährleisten. **
-
Kann man im Garten wohnen?
Kann man im Garten wohnen? Ja, es ist möglich, im Garten zu wohnen, indem man beispielsweise ein Gartenhaus oder eine Gartenwohnung baut. Diese können als Wohnraum genutzt werden und bieten die Möglichkeit, die Natur und frische Luft zu genießen. Es ist wichtig, die örtlichen Bauvorschriften und Genehmigungen einzuholen, bevor man im Garten einzieht. Zudem sollte man bedenken, dass man eventuell auf bestimmte Annehmlichkeiten wie Strom, Wasser und Abwasseranschlüsse angewiesen ist, die möglicherweise nachgerüstet werden müssen. Insgesamt kann das Wohnen im Garten eine einzigartige und naturnahe Lebensweise ermöglichen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.